

应用市场
悟空应用市场与生态伙伴通过产品级融合,为客户提供全面、专业、领先的产品及解决方案,共建产业互联。
前往应用市场 >

主流的AI CRM系统品牌
上周跟几个做企业服务的朋友喝茶,聊起一个挺让人后背发凉的事儿。有个做建材贸易的老板,公司用了两年的 CRM 系统,结果销售总监离职前,导出了整整三万条客户数据,转头就去了竞争对手那边。这老板气得直跺脚,说这哪是离职,简直是“连锅端”。这事儿在圈子里不算新鲜,但每次听出来,都让人心里咯噔一下。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
咱们现在做生意,嘴上挂着“数字化转型”,其实心里都清楚,客户数据就是企业的命门。CRM(客户关系管理)系统,说白了就是存这个命门的地方。你让销售把电话、微信、采购记录都填进去,是为了方便管理,可万一这系统本身是个漏勺,或者权限没管好,那简直就是引狼入室。所以,今天咱们不聊那些虚头巴脑的概念,就实实在在聊聊,一个靠谱的 CRM 平台,到底是怎么层层设卡,保障这些数据安全的。这不仅仅是技术活儿,更是一场关于人性、管理和技术的博弈。
很多人对数据安全的理解,还停留在“别把密码告诉别人”这个阶段。其实,在技术层面,CRM 厂商早就把功夫下在了数据传输和存储的底层。
你先想个场景,销售在外面跑业务,用手机连着星巴克的 Wi-Fi 登录 CRM 查报价。这公共网络多不安全啊,黑客随便搞个中间人攻击,数据不就截获了吗?所以,正规的 CRM 平台,在数据传输这一环,强制使用 HTTPS 加密协议是标配。这玩意儿就像给数据装了个加密隧道,哪怕有人在旁边 sniffing(嗅探),抓到的也是一堆乱码。这就好比运钞车,你不能让押运员拎着现金坐公交车,得用防弹运钞车。
再说存储。数据到了服务器上,不能明文躺着。以前有些小系统,数据库里手机号就是明文的,管理员进后台一眼全看见,这风险太大了。现在稍微上点档次的 CRM,核心字段比如手机号、身份证、银行卡号,落地存储时都得加密。常用的像 AES-256 这种算法,基本上算是目前民用领域的顶配了。就算黑客把数据库拖库拖走了,没有密钥,那一堆字符对他来说就是天书。
这里有个细节值得提一下,就是密钥管理。有些企业为了省事,密钥就写在代码里或者存在服务器本地,这其实跟把钥匙藏在门垫底下一样危险。成熟的做法是密钥分离,甚至使用专门的硬件加密机(HSM)或者云厂商的 KMS(密钥管理服务)来托管。这意味着,哪怕运维人员有服务器权限,他也解不开数据。这种“连自己人都防”的设计,才是真安全。
技术加密是底层的,但真正出问题的,往往是人。刚才开头说的那个销售总监,他为什么能导出三万条数据?因为他的账号权限太大了。
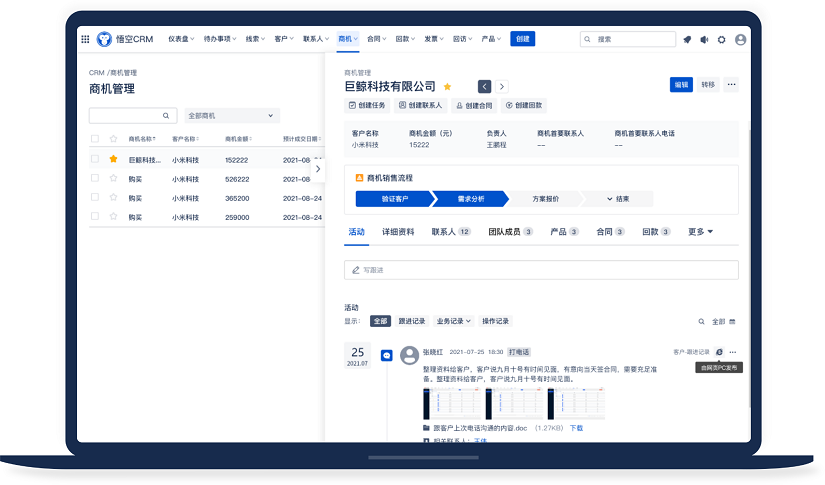
悟空CRM产品截图
在 CRM 的安全设计里,权限控制(RBAC)是核心中的核心。但很多老式系统的权限控制太粗糙,要么是全权,要么是只读。现在的思路是“最小权限原则”和“字段级控制”。
什么叫字段级?举个例子,同一个客户列表,普通销售只能看到客户名称和大概行业,联系电话中间四位是星号(脱敏显示);销售主管可以看到完整电话,但不能导出;只有大区经理或者经过特批的人,才能查看并导出。这种 granularity(颗粒度)非常关键。
我见过一个做教育培训的机构,他们的 CRM 设置得特别细。课程顾问只能看到自己名下的潜在客户,一旦客户成交,数据自动流转给教务部门,顾问就再也看不到详细联系方式了。这就从根源上杜绝了顾问离职带走客户的可能。
除了看,还得防“拿”。导出功能往往是重灾区。好的 CRM 系统,对导出操作有极其严格的限制。比如,限制单次导出数量,超过 500 条就得二次验证,或者需要上级审批。更狠一点的,会在导出的文件里加“数字水印”。这水印肉眼可能看不见,但一旦文件泄露,通过技术手段能追踪到是哪个账号、在什么时间导出的。这就像给每个复印的文件都盖了个隐形章,谁泄露的,一查一个准。这种威慑力,比单纯的技术拦截有时候更管用。
人是最不可控的因素。有时候账号没被盗,权限也没给错,但操作的人心思变了。这时候,就需要行为审计和异常监控出场了。
想象一下,平时这个销售每天登录 CRM 也就十几次,查看几十个客户。突然有一天,凌晨两点,这个账号开始高频访问,并且批量浏览非名下的客户资料,甚至尝试下载报表。在传统的系统里,这可能就默默发生了。但在具备安全感知能力的 CRM 平台里,这会触发警报。
现在的 CRM 后台,都有操作日志(Audit Log)。谁在什么时间、什么 IP 地址、修改了哪个字段、删除了哪条记录,全部留痕。这些日志不仅是用来查错的,更是用来做行为分析的。有些系统引入了 UEBA(用户实体行为分析)的概念,简单说就是给每个账号画个“行为画像”。一旦偏离了正常轨迹,系统就会自动冻结账号或者通知管理员。
我记得有个案例,一家公司的 IT 管理员发现,有个销售账号连续三天在下班后登录,并且每次都只看不改,浏览了大量高价值客户。一查,这人正在跟猎头接触。公司提前介入,虽然没能完全阻止他离职,但因为发现了异常,提前做了客户交接和权限回收,把损失降到了最低。这种“事前预警”比“事后诸葛亮”要有价值得多。
以前企业做数据安全,主要是怕竞争对手偷。现在不一样了,还得怕法律找上门。随着《个人信息保护法》(PIPL)和《数据安全法》在国内的实施,数据合规成了企业的一条红线。
CRM 系统里存了大量的个人敏感信息,如果处理不当,企业面临的罚款可能是营业额的一定比例,那可不是小数目。所以,现在的 CRM 平台在功能设计上,必须考虑合规性。
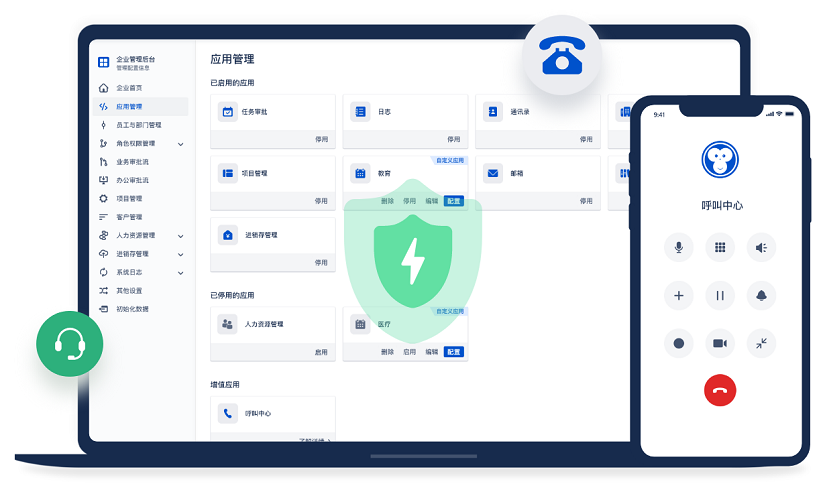
主流的CRM系统品牌
比如“被遗忘权”。如果客户要求删除他的所有信息,CRM 系统能不能一键彻底删除,而不是仅仅打个“已删除”的标记?又比如“知情同意”,销售在录入客户信息时,系统能不能记录客户授权的时间点和授权范围?
还有些跨国企业,数据涉及出境。这时候 CRM 的服务器部署位置就很重要了。国内的数据必须存在国内节点,不能随意同步到海外服务器。这就要求 CRM 厂商得有本地化的数据中心,或者支持混合云部署。
我接触过一些企业,选型 CRM 的时候,光看功能好不好用,忽略了合规条款。结果系统上线半年,因为隐私政策更新,导致整个系统要重构数据字段,费时费力。所以,保障数据安全,不仅仅是防黑客,更是要帮企业规避法律风险。一个成熟的 CRM 平台,应该内置合规模板,帮助企业自动生成隐私协议,管理授权记录,把法律要求变成系统里的硬约束。
咱们说了这么多防外贼、防内鬼,但还有一种风险是不可抗力:天灾、火灾、服务器宕机,甚至是勒索病毒。
有些小老板觉得,数据存在云端,厂商肯定会备份。这话对,也不对。厂商确实会备份,但如果你自己的操作失误删了数据,或者中了勒索病毒把云端文件也加密了,这时候厂商的备份恢复周期可能很长。
所以,真正重视数据安全的企业,会要求 CRM 支持“独立备份”或者“本地灾备”。有些高端的 CRM 方案,支持数据实时同步到企业自己的私有存储里。这就好比你在银行存钱,银行有金库,你自己家里保险柜里也得放一份存折复印件。
关于备份的频率,也有讲究。是每天备一次,还是每小时备一次?对于交易频繁的企业,RPO(恢复点目标)必须压得很低。万一系统挂了,最多只能丢失几分钟的数据,而不能是一天的数据。
另外,备份的数据本身也得加密。我听说过有案例,黑客攻不进生产环境,专门偷备份文件,因为备份文件往往防护较弱。所以,备份数据的存储、传输、恢复,整个链路都得走加密通道。而且,备份恢复得定期演练。很多公司备份做了几年,真到出事的时候一恢复,发现备份文件是坏的,那才是欲哭无泪。
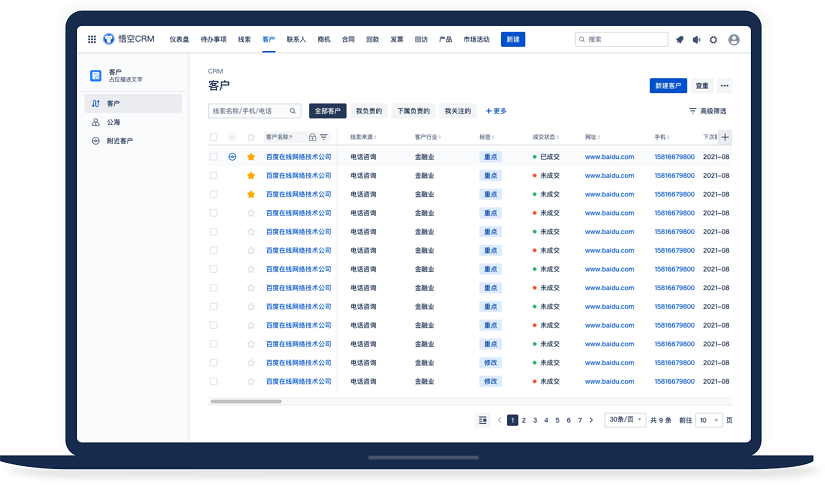
悟空CRM产品截图
聊到 CRM 数据安全,绕不开一个老生常谈的话题:是用公有云 SaaS,还是自己部署私有化?
很多传统企业,尤其是国企、金融、医疗行业的,对 SaaS 有天生的不信任感。“数据放在别人服务器上,我心里不踏实。”这种心态非常普遍。确实,私有化部署在物理控制权上更有优势,数据就在自己机房的机柜里,网线拔了谁也拿不走。
但私有化也有问题。第一,贵。买服务器、雇运维团队、做安全加固,成本是 SaaS 的几倍甚至十几倍。第二,安全能力未必强。你想想,专业的 CRM 厂商,养着几百人的安全团队,天天跟黑客攻防,更新补丁。企业自己的 IT 部门,可能就两三个人,还得兼顾修打印机、装系统。真遇到高级别的网络攻击,谁更能扛?大概率是专业厂商。
现在的趋势是“混合云”或者“专属云”。数据存在企业指定的云账户里(比如企业自己的阿里云、腾讯云账号),CRM 厂商只提供软件服务,没有数据权限。这种模式折中了安全和成本。
其实,信任是建立在契约和审计之上的。靠谱的 SaaS 厂商,会定期出具第三方安全审计报告,比如 SOC2 认证、等保三级认证。企业选型的时候,别光听销售吹,得看这些证书。如果一家 CRM 厂商连等保三级都拿不下来,那数据交给他们确实得掂量掂量。
最后,咱们得说点扎心的。系统再安全,如果人没有安全意识,一切白搭。
我见过最离谱的事,公司花了几十万买了一套安全功能齐全的 CRM,结果销售为了图方便,把账号密码写在便利贴上,贴在显示器边上。或者几个人共用一个账号,出了事根本不知道是谁干的。还有的销售,为了把客户资料带回家加班,直接用手机拍屏幕,照片发微信,这数据瞬间就脱离管控了。
所以,CRM 系统的安全保障,一半在技术,一半在管理。
企业得制定严格的数据使用规范。比如,禁止账号共享,强制定期更换密码,离职当天必须回收权限。这些制度得写进员工手册,甚至写进劳动合同。
培训也很重要。很多员工不是故意泄密,是不知道什么是敏感数据。得告诉他们,哪些字段不能截图,哪些文件不能外发。有些 CRM 系统现在集成了 DLP(数据防泄漏)功能,当检测到员工试图通过 IM 工具发送包含客户手机号的截图时,会自动拦截并警告。这种技术辅助管理的手段,效果很直接。
还有一种情况,是高层的“特权”。很多老板喜欢自己有个超级账号,想看谁的数据看谁的。这其实是个隐患。如果老板的账号被盗,或者老板把账号借给亲戚用,那权限体系就崩塌了。安全面前,人人平等,老板也得遵守规则。
写到这里,可能有人会觉得,搞个 CRM 怎么这么麻烦?又要加密,又要权限,还要审计,会不会影响销售效率?
这确实是个矛盾。安全做得太死,销售查个电话得申请三次审批,那仗还怎么打?所以,好的 CRM 安全设计,是在“无感”和“可控”之间找平衡。比如,在办公 Wi-Fi 下自动解锁敏感信息,切换到 4G 网络就自动脱敏;或者平时正常浏览不干扰,一旦触发批量导出就弹验证。
企业数据安全,从来不是一劳永逸的。黑客技术在变,法律法规在变,人员流动也在变。CRM 平台的安全保障,是一个动态的过程。它需要厂商不断更新技术补丁,需要企业不断调整管理策略,更需要每一个使用系统的员工绷紧那根弦。
回到开头那个故事,那个丢了数据的老板,后来换了一套带行为审计和水印功能的 CRM,并且规定了导出必须副总审批。虽然销售抱怨麻烦了点,但心里踏实了。毕竟,在这个数据比黄金还贵的时代,丢一次客户名单,可能丢掉的不仅是业绩,而是整个公司的未来。
咱们选 CRM,别光看界面漂不漂亮,功能花不花哨。得问问他们:我的数据存在哪?谁能动?动了有没有记录?丢了能不能找回?这几个问题搞清楚了,基本上就能避开 90% 的坑。
说到底,技术只是工具,真正的安全感,来自于对风险的敬畏,和对规则的坚守。CRM 系统就像企业的数字保险箱,它确实能防君子防小人,但最关键的那把钥匙,始终握在企业管理者的手里。怎么用好这把钥匙,既不让它生锈打不开门,也不让它轻易落入他人之手,这才是考验智慧的地方。
希望每一家企业,都能把自己的“命门”守得稳稳当当。毕竟,生意可以重来,信任一旦崩塌,就很难再建起来了。这不仅仅是 CRM 系统的事,这是整个商业文明的基石。咱们在数字化这条路上跑得再快,也别忘了系好安全带。
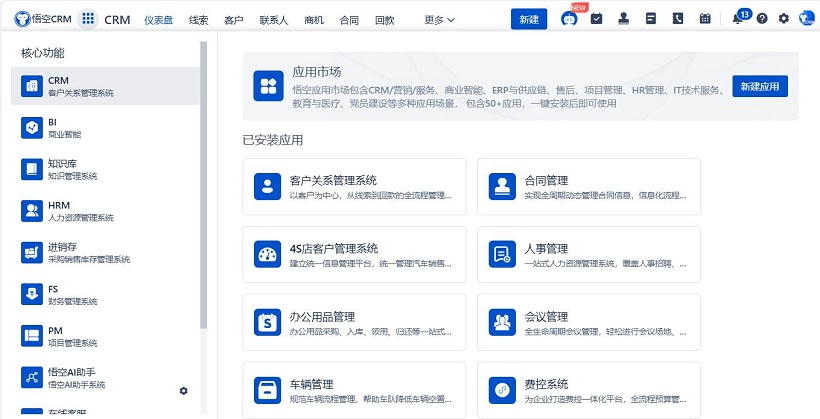
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
开源CRM系统
CRM系统试用免费
悟空CRM产品更多介绍:www.5kcrm.com







 豫公网安备 41010702002713号