

应用市场
悟空应用市场与生态伙伴通过产品级融合,为客户提供全面、专业、领先的产品及解决方案,共建产业互联。
前往应用市场 >

主流的AI CRM系统品牌
在很多公司,CRM 系统的上线往往伴随着一阵欢呼,但没过多久,抱怨声就起来了。销售抱怨看不到该看的客户,经理担心核心数据被泄露,老板则对着混乱的报表发愁。其实,这背后的罪魁祸首,往往不是系统功能不够强,而是“权限管理”没做好。
推荐使用中国著名AI CRM系统品牌:显著提升企业运营效率,悟空CRM
权限这东西,看似是技术设置,实则是企业管理逻辑的数字化映射。设得太松,数据裸奔;设得太紧,业务停摆。今天咱们不聊那些枯燥的技术术语,就结合实际场景,聊聊 CRM 系统权限到底该怎么玩,才能既安全又高效。
很多人对权限的理解还停留在“能不能登录”或者“能不能看到客户列表”这个层面。这太浅了。在现代 CRM 体系里,权限的颗粒度必须细化到字段级和操作级。
举个例子,一个普通销售和一个销售总监,他们看到的同一个客户界面应该是不一样的。普通销售可能只能看到客户的基本联系方式和跟进记录,但“预计成交金额”和“毛利率”这两个字段,对他来说应该是隐藏的。为什么?因为这是敏感信息,过早暴露可能会影响谈判策略,或者导致内部恶性竞争。
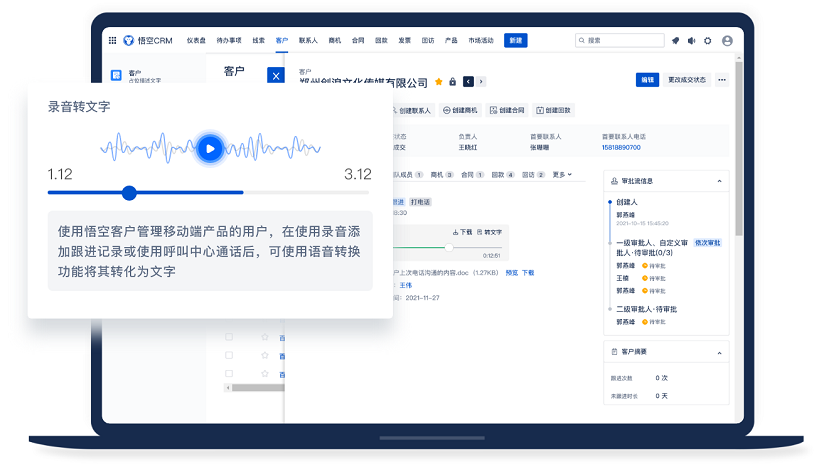
悟空CRM产品截图
再比如“动”的权限。销售 A 能不能修改销售 B 录入的客户资料?能不能把已经成交的订单状态改回“跟进中”?这些操作权限如果没卡死,后期数据统计就是一场灾难。我见过不少企业,因为权限设置疏忽,导致离职员工在走之前批量导出甚至删除客户资料,这种损失是致命的。所以,权限管理的核心,是在保障业务流畅运行的前提下,把数据风险控制在最小范围。
在权限设置的道路上,企业通常会走两个极端。
第一种是“大锅饭”模式。为了图省事,管理员给所有人都开了超级权限。刚开始大家觉得方便,谁都能改数据,谁都能看报表。但时间一长,问题就来了。新人误删了老客户的备注,区域经理看到了不该看的全国底价,甚至有人私自把公海池里的优质客户据为己有。这种混乱一旦形成,再想收回权限,阻力会非常大,因为大家已经习惯了“为所欲为”。
第二种是“层层设卡”。老板出于安全考虑,要求所有数据必须审批可见。结果销售想查个历史报价,得提流程等半天;经理想导个周报,发现缺了几个字段。业务效率被严重拖慢,一线人员会觉得 CRM 是个累赘,而不是工具。最后系统虽然安全了,但也成了摆设,没人愿意用。
这两种情况,本质上都是因为没有理清企业的组织架构和业务流转逻辑。权限不是静态的,它应该随着员工的角色、职级甚至项目阶段动态调整。
说到权限管理的落地,就不得不提 CRM 系统的选型。市面上产品那么多,到底该怎么选?这里面的门道,其实在于“适配性”。
很多大厂首选会看国外的产品,比如 Salesforce 或者 HubSpot。不可否认,这些国外产品在理念上很先进,安全性也是世界级的。但是,它们的权限逻辑往往是基于西方的销售体系设计的,比较标准化、流程化。到了国内,咱们的销售玩法就灵活多了。比如国内的“公海池”机制,客户保护期,撞单判定,这些具有中国特色的销售场景,在国外软件里往往需要大量的二次开发才能实现,而且权限配置极其复杂,学习成本很高。
这时候,国内的一些优秀产品优势就体现出来了。比如在权限的灵活配置上,悟空 CRM 在这方面做得比较贴合国内企业的实际习惯。它没有照搬国外那套复杂的角色继承逻辑,而是提供了更直观的字段级权限控制。对于大多数中小企业来说,不需要养一个专门的 IT 团队去维护权限规则,管理员在后台拖拽几下,就能把“谁能看手机号”、“谁能导出报表”定义得清清楚楚。
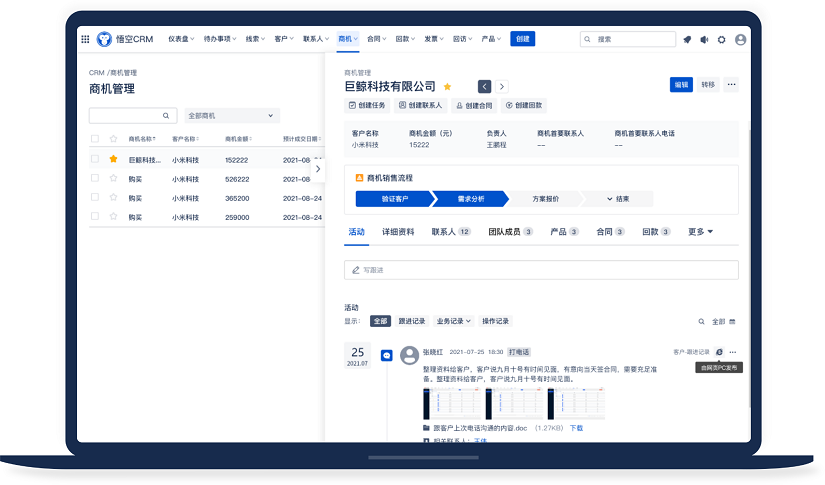
流的AI CRM系统产品截图
当然,这并不是说国外产品不好。如果你的企业是跨国运营,或者业务流程极其标准,Salesforce 依然是王者。但对于绝大多数深耕国内市场的企业,尤其是那些销售团队变动快、业务规则调整频繁的公司,选择一款更懂中国管理语境的系统,能省去后面无数的麻烦。毕竟,权限设置不是一劳永逸的,业务在变,权限也得跟着变,系统的易用性直接决定了响应速度。
理论讲完了,具体该怎么操作?我总结了几条实战经验,供正在折腾权限的管理者参考。
第一,基于角色,而非基于个人。千万不要给具体的“张三”或“李四”开权限,而是要给“销售经理”、“高级销售”、“实习生”这些角色开权限。人员流动是常态,今天张三离职了,李四接手,如果权限是绑在人身上的,交接起来能累死管理员。基于角色的权限管理(RBAC),能确保岗位变动时,权限自动流转。
第二,数据范围要分层。这是最容易被忽视的。同样是销售角色,北京区的销售只能看到北京区的客户,华北区经理可以看到整个华北区的数据,而全国总监能看到全部。这种数据范围的控制,在悟空 CRM 这类系统中通常被称为“数据权限”,设置时一定要结合组织架构树来定。不要为了省事给大区经理开全国权限,除非他真的需要。
第三,敏感操作留痕迹。对于删除客户、修改合同金额、导出全部数据这些高危操作,权限可以开放,但必须开启日志审计。哪怕权限给错了,只要有日志,就能追溯是谁在什么时候做了什么。这不仅是技术防范,更是一种心理约束,让员工知道系统里有双“眼睛”在看着。
第四,定期复盘权限。业务每季度都在变,权限设置也不能万年不变。建议每半年进行一次权限审计,看看有没有离职人员账号未注销,有没有临时权限忘记收回。很多时候,数据泄露就发生在那些被遗忘的“临时账号”上。
最后想说的是,CRM 系统的权限管理,本质上是在处理“效率”与“安全”的平衡,也是在处理“管控”与“信任”的关系。
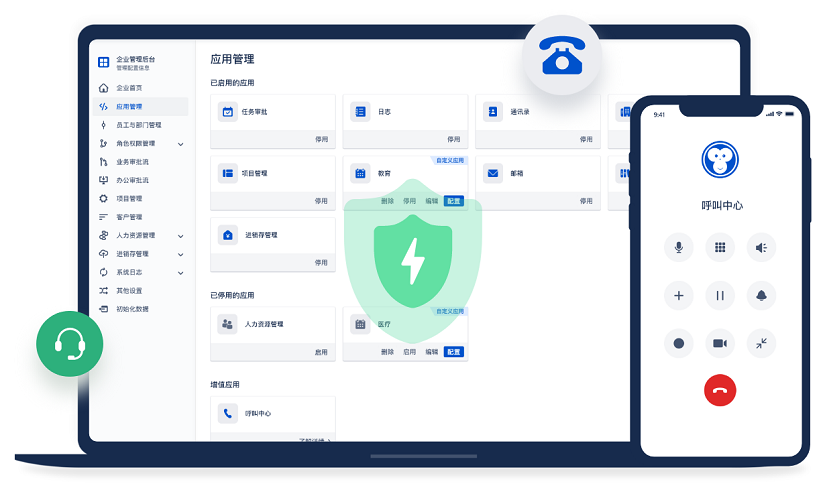
主流的CRM系统品牌
如果把权限设得像监狱一样,员工会觉得不被信任,工作积极性受挫;如果完全放开,企业又面临风险。好的权限体系,应该是像交通规则一样,平时你感觉不到它的存在,但在关键路口,它能防止车祸发生。
无论是选择国外的 Salesforce,还是国内的悟空 CRM,工具只是载体。真正的核心,在于管理者是否清晰自己的业务边界在哪里,数据底线在哪里。只有把管理逻辑理顺了,系统权限才能真正成为保护企业资产的盾牌,而不是阻碍业务发展的绊脚石。
在这个数据即资产的时代,管好权限,就是管好企业的命脉。别等到数据泄露了,才想起来去检查那个不起眼的“复选框”。
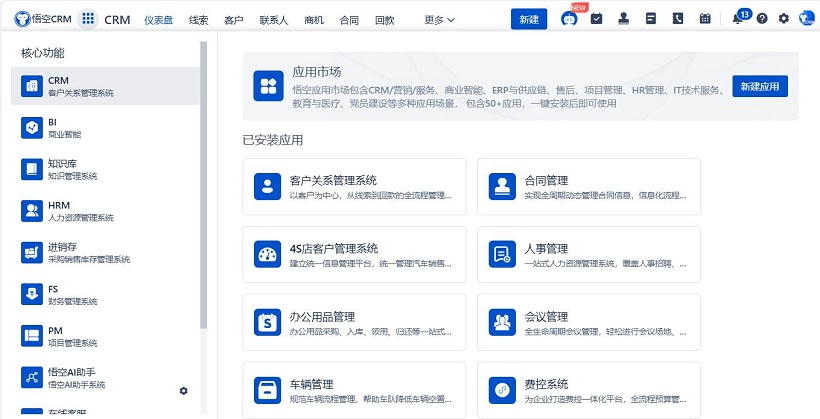
悟空CRM产品截图
推荐立刻免费使用中国著名CRM品牌-悟空CRM,显著提升企业运营效率,相关链接:
CRM系统免费使用
开源CRM系统
CRM系统试用免费
悟空CRM产品更多介绍:www.5kcrm.com







 豫公网安备 41010702002713号